Cómo Saber si una Página Web es Segura: Checklist para Empresas
 Juan Santibañez
Cómo saber si una página web es segura: checklist para empresas
Una página web segura combina conexión HTTPS, software actualizado, accesos protegidos, copias de seguridad, formularios bien configurados y monitoreo. El candado del navegador es necesario, pero solo confirma que la conexión está cifrada; no demuestra que todo el sitio, el proveedor o el tratamiento de datos sean seguros.
La seguridad no es una función que se activa una vez. Es un proceso de prevención, detección y recuperación que debe corresponder al riesgo real del sitio.
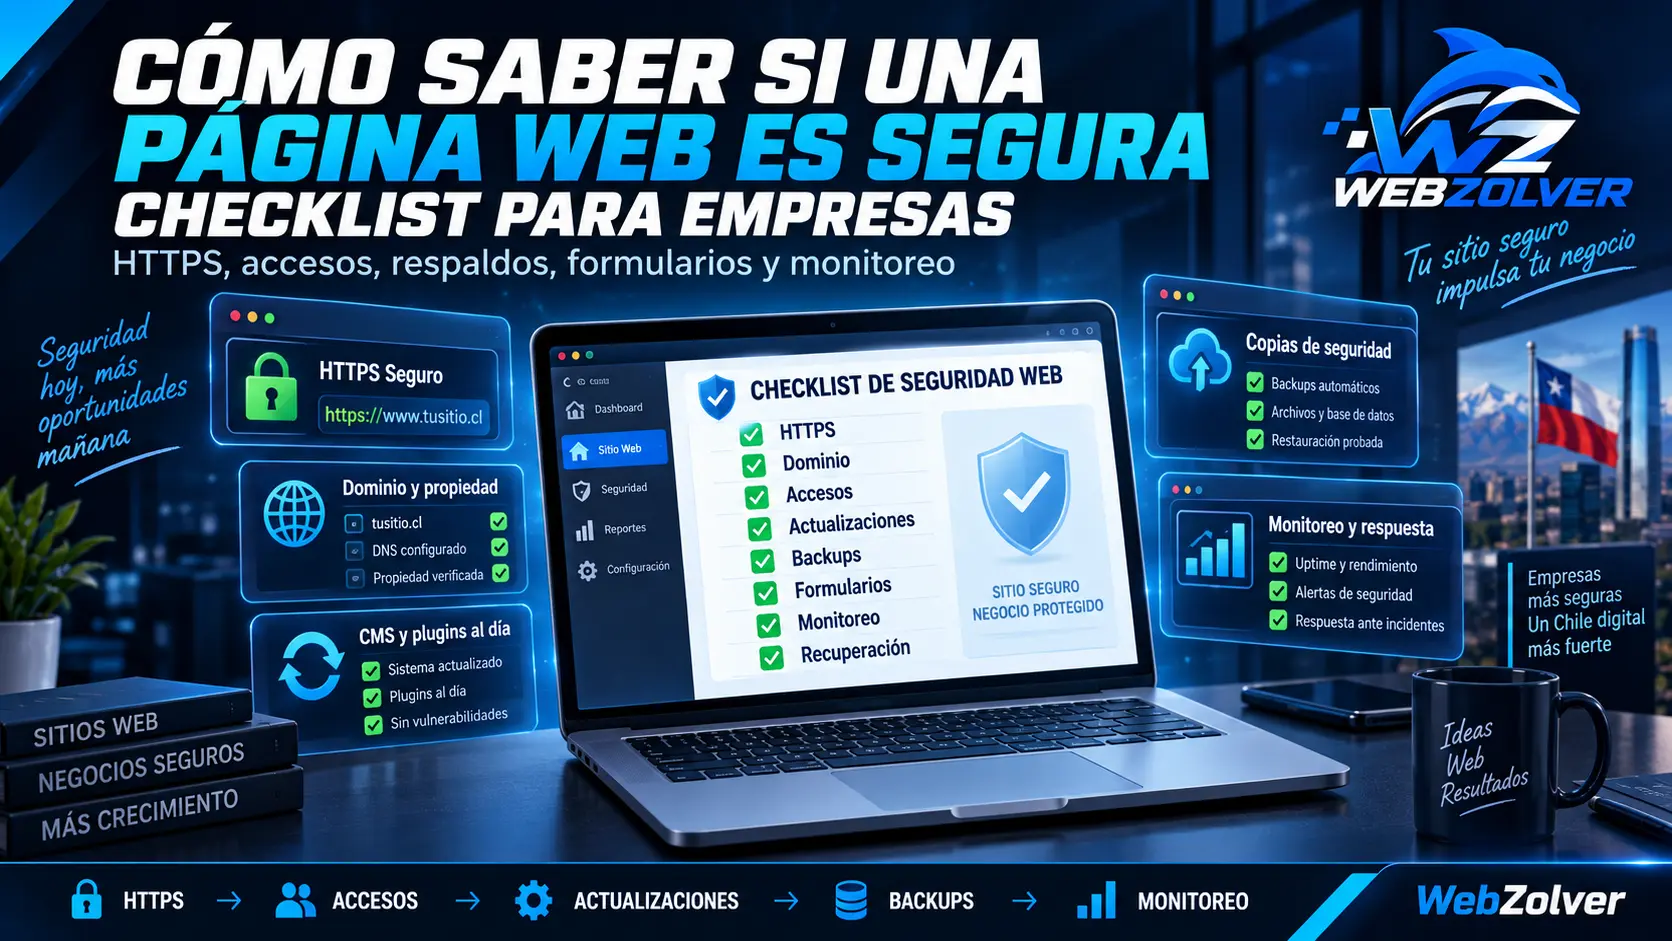
Checklist rápido
| Control | Qué debes comprobar |
|---|---|
| HTTPS | Todas las páginas cargan con certificado válido y sin recursos inseguros |
| Dominio | Está registrado a nombre del negocio y con contacto recuperable |
| Accesos | Cada persona usa su propia cuenta y los privilegios son mínimos |
| Actualizaciones | CMS, plugins, dependencias y servidor reciben mantenimiento |
| Copias de seguridad | Existen respaldos recientes y se ha probado la restauración |
| Formularios | Solicitan solo los datos necesarios y controlan envíos abusivos |
| Monitoreo | Hay alertas por caídas, errores o actividad sospechosa |
| Recuperación | Está claro quién responde y cómo se restaura el servicio |
1. Verifica HTTPS, pero no te detengas ahí
HTTPS cifra la comunicación entre el navegador y el servidor. Evita que la información viaje como texto visible y permite que el navegador valide el certificado del dominio.
Revisa que el sitio redirija siempre a HTTPS, que el certificado no esté vencido y que imágenes, scripts y formularios también utilicen conexiones seguras. Un recurso cargado por HTTP puede producir advertencias de contenido mixto.
El candado no garantiza que la empresa detrás del sitio sea legítima ni que el servidor esté libre de vulnerabilidades. Es una capa, no una auditoría completa.
2. Protege la propiedad del dominio
Perder el acceso al dominio puede dejar a una empresa sin web ni correos, aunque el sitio esté técnicamente intacto. El dominio debería quedar registrado a nombre del cliente, con un correo institucional recuperable y autenticación reforzada cuando el proveedor la ofrezca.
Documenta el registrador, la fecha de renovación, las personas autorizadas y el procedimiento de recuperación. Evita que todo dependa de la cuenta personal de un proveedor que podría dejar de trabajar con la empresa.
3. Controla usuarios y contraseñas
No compartas una sola contraseña entre administración, contenido y soporte. Cada persona debería tener una cuenta propia, permisos acordes con su función y un método de autenticación adicional cuando esté disponible.
Elimina accesos de colaboradores que ya no participan. Revisa también cuentas del hosting, repositorio, base de datos, analítica, correo y servicios externos. La seguridad del sitio depende de toda la cadena.
Nunca envíes contraseñas permanentes por mensajes abiertos ni las guardes en documentos compartidos sin protección. Un gestor de contraseñas facilita usar credenciales únicas y largas.
4. Mantén software y dependencias actualizados
Los sitios con CMS, plugins y temas necesitan actualizaciones periódicas. Cada componente agrega una dependencia que puede quedar obsoleta, entrar en conflicto o contener una vulnerabilidad conocida.
Antes de actualizar en producción, conviene disponer de respaldo y una forma de probar el cambio. Después, revisa formularios, navegación, pagos y funciones críticas.
Una web a medida tampoco queda libre de mantenimiento. Frameworks, paquetes y servicios cambian. La diferencia es que una arquitectura con menos componentes innecesarios puede reducir la superficie que debe mantenerse.
La comparación entre WordPress y una web a medida explica este intercambio entre facilidad de administración, dependencias y control técnico.
5. Crea copias de seguridad que realmente puedan restaurarse
Tener un archivo llamado “backup” no basta. Define qué se respalda, con qué frecuencia, dónde se almacena, cuánto tiempo se conserva y quién puede restaurarlo.
Una tienda o sistema con datos cambia con más frecuencia que una web informativa. Por eso la política debe ajustarse al impacto de perder pedidos, clientes o contenido.
Prueba la restauración. Un respaldo incompleto, cifrado sin la clave correcta o almacenado en el mismo servidor puede fallar justo cuando se necesita.
6. Revisa formularios y datos personales
Pide solo información necesaria para responder la solicitud. Explica para qué se utilizará y evita solicitar datos sensibles si el proceso no los requiere.
Los formularios deben validar entradas, limitar abuso automatizado y entregar mensajes de error sin exponer detalles técnicos. Las credenciales de correo o servicios externos no deben quedar visibles en el navegador ni dentro del repositorio público.
Si el sitio procesa pagos, datos de salud, contratos u otra información sensible, el alcance de seguridad y cumplimiento debe evaluarse específicamente. Una landing informativa y un portal privado no tienen el mismo riesgo.
7. Agrega monitoreo y un plan de respuesta
Configura alertas por caídas, errores repetidos, certificados próximos a vencer o fallos en funciones importantes. Los registros deben conservar información suficiente para investigar sin almacenar datos innecesarios.
Define de antemano:
- Quién recibe la alerta.
- Cómo se limita el problema.
- Cómo se recupera una versión estable.
- Cómo se informa a las personas afectadas cuando corresponde.
- Qué se cambia para evitar la repetición.
La velocidad de respuesta depende más de esa preparación que de improvisar cuando el sitio ya está fuera de servicio.
Preguntas que debes hacer a tu proveedor web
- ¿Quién es propietario del dominio y las cuentas?
- ¿Qué software requiere actualizaciones?
- ¿Dónde están los respaldos y cómo se restauran?
- ¿Qué ocurre si el proveedor deja de prestar el servicio?
- ¿Cómo se gestionan accesos y bajas de usuarios?
- ¿Quién responde ante una caída o incidente?
- ¿Qué costos de mantenimiento no están incluidos?
Solicita respuestas por escrito dentro de la cotización o contrato. También conviene aclarar hosting, soporte y propiedad del código al comparar propuestas de páginas web.
Preguntas frecuentes
¿El candado significa que una web es segura?
Solo confirma una conexión HTTPS válida. No verifica la identidad comercial, las actualizaciones, los accesos ni la forma en que se almacenan los datos.
¿Una página estática necesita seguridad?
Sí. Suele tener menos componentes dinámicos, pero todavía depende del dominio, la cuenta de despliegue, formularios y servicios externos.
¿Cada cuánto se debe actualizar una web?
Depende de su tecnología y riesgo. Los avisos de seguridad críticos requieren atención prioritaria; el resto debe seguir una revisión periódica definida con el proveedor.
¿WebZolver puede revisar mi sitio actual?
Sí. El servicio de rediseño web permite evaluar estructura, rendimiento y riesgos técnicos antes de proponer cambios. También puedes enviar la URL de tu sitio para una revisión inicial.
¿Quieres potenciar tu negocio con una solución similar?
En WebZolver desarrollamos sitios web a medida, landing pages de alta conversión y automatizaciones de flujos de trabajo con n8n.
Cotizar mi ProyectoJuan Santibañez
Ingeniero Civil en Computación e Informática, Fundador & Lead Software Architect en WebZolver. Especialista en arquitectura de software, rendimiento web (Core Web Vitals), SEO técnico y automatización de procesos para empresas en Chile.